Siber Güvenlik, NIS Direktifi ve Diğer Konular Çalıştayı 15-19 Nisan 2019 29 Nisan 2019
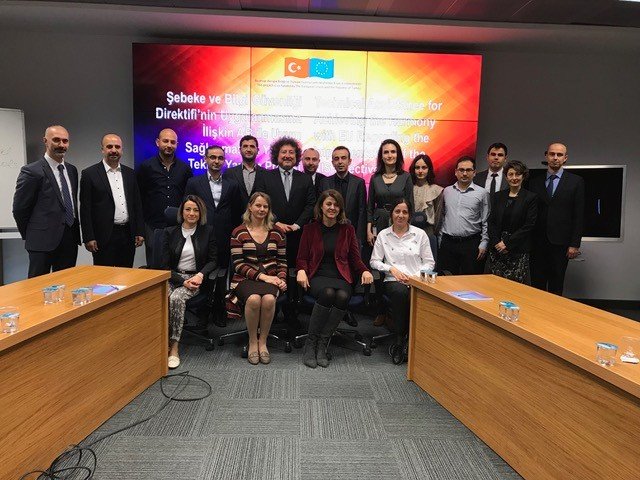
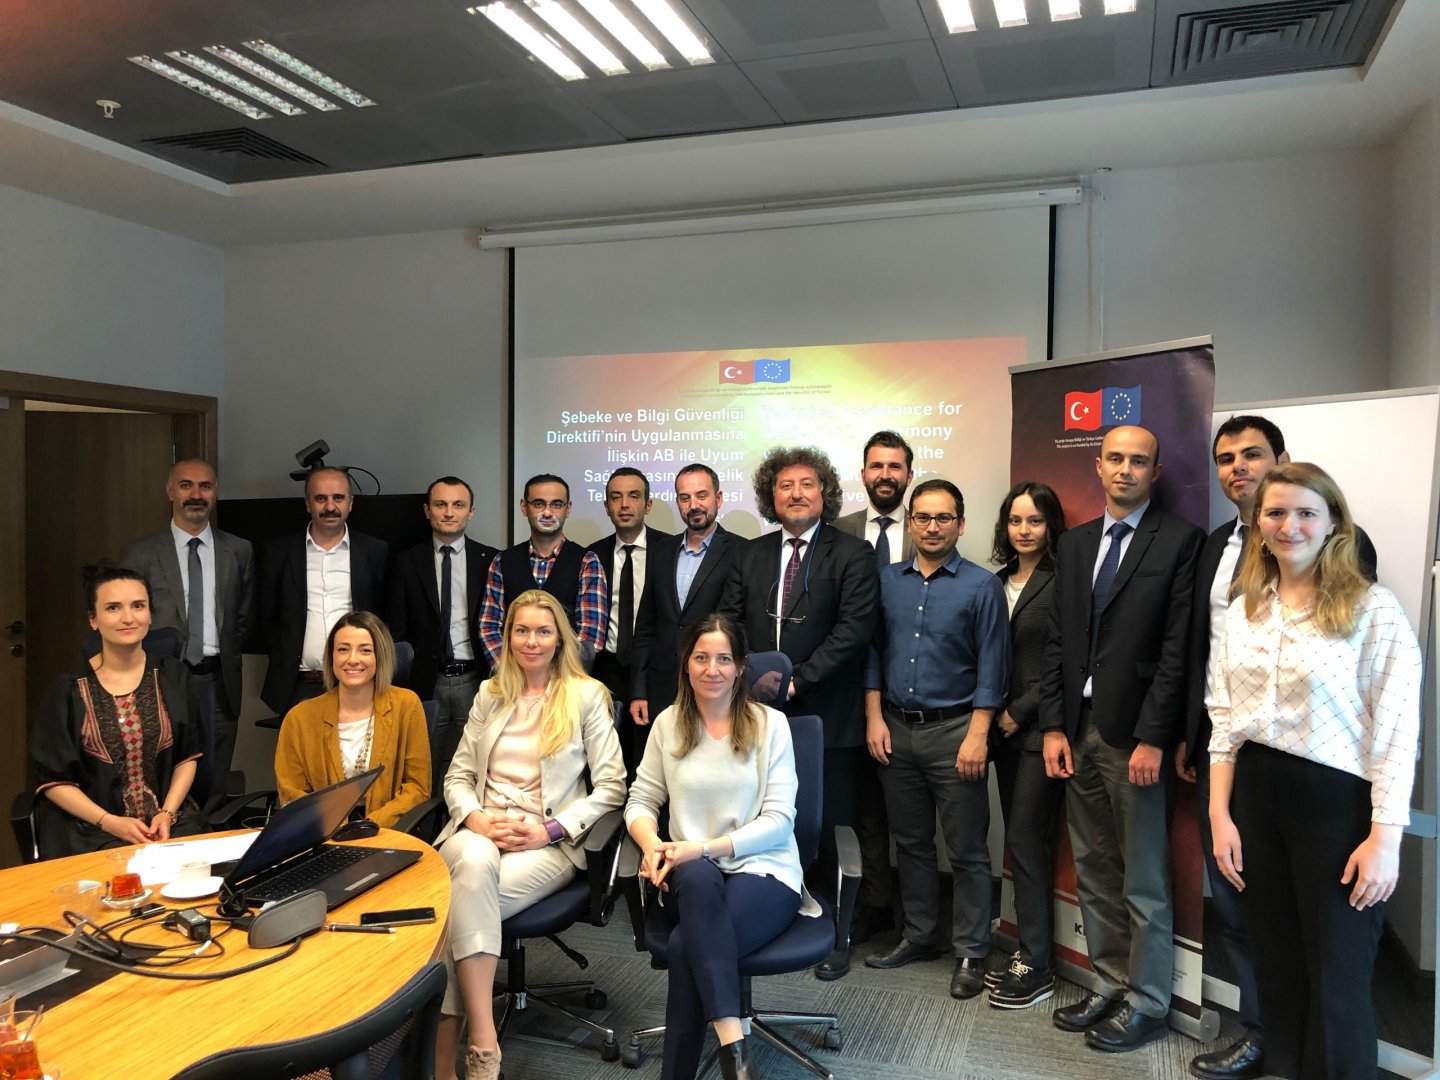
Çalıştay, NIS Direktifi ve üye devlet uygulamalarının, uygulanmasına ilişkin BTK’nın ilgili personel kapasitesinin iyileştirilmesini amaçlamıştır. Bu doğrultuda aşağıdaki konularda Bilişim Hukuku ve NIS Direktifi üzerinde uzman konuşmacılar tarafından 5 günlük eğitim verilmiştir.
- Siber Güvenlik
- Siber Güvenliği Ölçme ve Değerlendirme
- Şebeke ve bilgi güvenliği açısından Türk mevzuatı ve uygulamaları
- NIS Direktifi
- AB Üye Devletlerin ulusal stratejileri, mevzuatı ve uygulamaları
Ulusal Hukuk Danışmanı, aşağıdaki konularla açılış yapmıştır:
- Ulusal düzeyde siber güvenlik kavramları ve ögeleri
- Dijital yönetim
- Siber güvenlik
Siber güvenlik, şebeke güvenliği, bilgi güvenliği konularının tüm dünyada olduğu gibi Türkiye’de de hem politik hem de hukuksal gündemin başını çeken konularından birisi olduğunu açıklanmıştır. Siber güvenlik alanındaki dönüşüm için hukuk, kamu yönetimi, bilişim yönetişimi alanlarına disiplinlerarası bir bakış gerekliliğinden bahsedilmiştir.
e-Governance Academy’den (eGA) katılan NIS Siber Güvenlik Stratejik Danışmanı eğitimci olarak çalıştaya katılarak, aşağıdaki konuları ayrıntılı biçimde açıklamıştır:
- Küresel siber güvenlik göstergesi
- eGA Ulusal siber güvenlik göstergeleri
- Siber güvenlik elementleri
- Türkiye’nin siber güvenlik göstergelerine göre bulunduğu konum
Ulusal hukuk uzmanı ise, NIS Direktifi ve Türk mevzuatı ve uygulamasının şebeke ve bilgi güvenliği açısından analizini açıklamıştır. NIS Direktifi’nin genel çerçevesi ve getirdiği yükümlülüklerinin açıklanmasını takiben aşağıdak, konular ayrıntılı biçimde açıklanmıştır:
- NIS Direktifi’nin Kapsamı ve Ana İlkeleri,
- Temel Hizmet Sağlayıcıları (OES) ve Dijital Hizmet Sağlayıcıları (DSP)
- Ulusal Stratejinin Oluşturulması
- Ulusal ve Uluslararası İşbirliği
- Bildirim Yükümlülüğü
- Standardizasyon ve yaptırımları
Çalıştaya Türk mevzuatının şebeke ve bilgi güvenliği açısından analizi başlığı ile devam edilmiş ve şu konular üzerinde ayrıntılı bir şekilde durulmuştur:
- Türk Mevzuatında Şebeke ve Bilgi Güvenliği
- Elektronik Haberleşme Sektöründe Şebeke ve Bilgi Güvenliği
- Diğer Mevzuat Hükümlerinin İncelenmesi
NIS Direktifi’nin Turkiye’de uygulanması için çözümler ve öneriler tartışılmıştır.
eGA’dan katılım sağlayan Hukuk Danışmanı NIS Direktifi’nin ana bileşenlerini detaylı şekilde anlatmıştır. Bu bağlamda, aşağıdaki konulardan bahsedilmiştir:
- Ulusal stratejiler
- Ulusal yetkili kurumlar
- SOME’ler
- Ulusal seviyede işbirliği
- Dijital servis sağlayıcıların güvenliği
AB üye ülkelerin ulusal stratejileri, mevzuatları ve uygulamalarının üzerinden geçilmiştir. Üye ülkelerin NIS Direktifi’nin aktarımıyla ilgili açıklama yapılmış olup, konunun detaylandırılması adına daha önce belirlenen, NIS Direktifi’ni başarılı bir şekilde ulusal mevzuatlarına adapte etmiş üye ülkelerin çeşitli sektörlerini karşılaştırmalı biçimde açıklanmıştır.
Çalıştay, BTK Bilişim Teknolojisi Daire Başkanlığı’ndaki proje ekibi ve KMO ile eGA konsorsiyumu teknik destek ekibi ile güçlü bir işbirliği içinde yürütülmüştür. Çalıştay hedeflerine tamamen ulaşmış olup, başarıyla sonuçlanmıştır.